
この記事にはプロモーションを含みます
ログインをもっと安全にするには? パスワード・パスキー・YubiKeyの強さと、物理キーの選び方
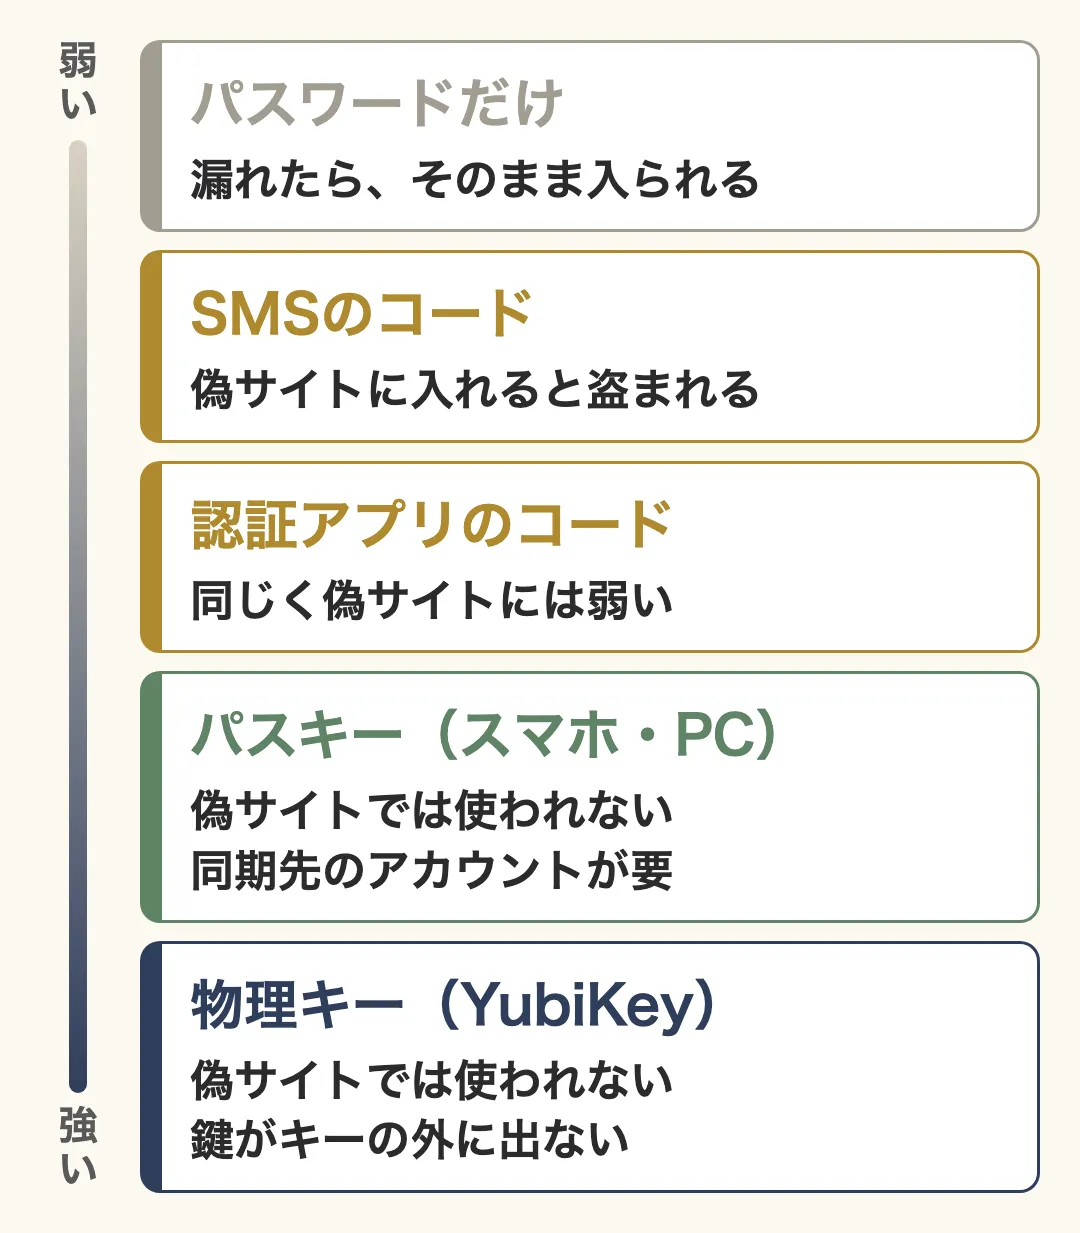
ログインを守る方法は、パスワードだけ、SMSのコード、認証アプリのコード、パスキー、物理的なセキュリティキー(YubiKeyなど)の順に強くなります。大きな分かれ目は、偽サイトに誘導されたときに守れるかどうかです。この記事では、それぞれの強さと弱点、さらに強くしたいときの物理キーの使い方と選び方をまとめます。
そもそもパスキーと物理キーって何?
パスワードは、いわば「合言葉」です。ログインのたびにサイトに打ち込むので、本物そっくりの偽サイトに打ち込んでしまうと、相手に合言葉を知られます。パスキーと物理キーは、この「打ち込む」をなくす仕組みです。
パスキー:スマホやパソコンの中にできる「そのサイト専用の鍵」
パスキーは、スマホやパソコンの中に作られる、サイトごとの鍵です。ログインするときは、顔認証や指紋など、スマホのロックを外すときと同じ操作をするだけで、パスワードは打ち込みません。鍵は本物のサイトにしか合わない形をしているので、偽サイトでは開きません。
作ったパスキーは、iPhoneならApple Account(iCloudキーチェーン)、AndroidならGoogleアカウント(Googleパスワードマネージャー)に保存され、同じアカウントで使う別のスマホやパソコンにも自動で写されます。機種変更しても使い続けられるのはこのためです。
物理キー:持ち歩く「鍵そのもの」
物理キー(セキュリティキー)は、家の鍵ほどの大きさの小さな機器です。中にパスキーと同じ仕組みの鍵が入っていて、ログインするときにパソコンのUSBに挿して指で触れるか、スマホにかざします。YubiKey(ユビキー)は、その代表的な製品です。
鍵はこの機器の中だけにあり、クラウドにも写されません。手元にキーがないとログインできないので、遠くにいる人がネット越しに入ることはできません。家の鍵と同じく、なくしたときのために合鍵(予備のキー)を用意しておきます。
ログインを守る方法を、弱い順に比べる
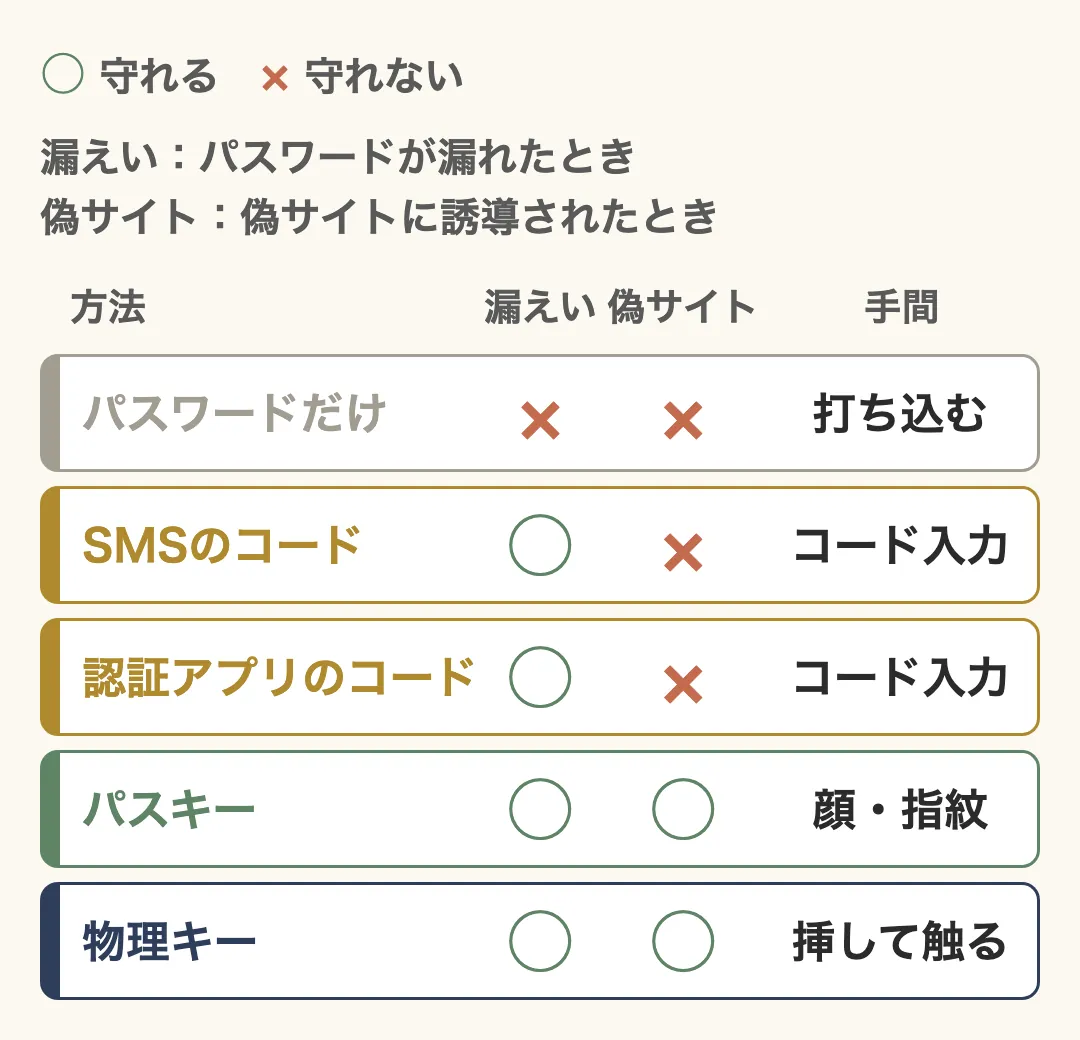
パスワードやワンタイムコードは、偽サイトに入力した時点で盗まれます。パスキーは、登録したサイトのドメイン(例: 証券会社の正しいURL)にひも付いた鍵で、ブラウザが「いま開いているサイト」を確かめてから使います。見た目がそっくりな偽サイトでは鍵が使われないので、うっかり開いても入力するものがありません。
偽サイトで増えた証券口座の不正アクセスは、パスキーの必須化で減った
金融庁の集計では、2025年1月〜2026年9月の不正アクセスは合計19,252件、そのうち実際に売買まで行われた不正取引は10,642件、勝手に売られた株などは約4,372億円にのぼります。金融庁は、証券会社を装った偽サイト(フィッシングサイト)などで盗まれたログインIDやパスワードが使われたとして、注意を呼びかけています。
各社がパスキーの必須化を進めた2026年6月末の後、7月は18件、8月は43件、9月は37件と、ピークの100分の1以下になっています。金融庁も、パスキーなどフィッシングに強い認証が使えるようになったら早めに設定するよう呼びかけています。
パスキーの強さは、同期先のアカウントで決まる
iPhoneやAndroidで作ったパスキーは、iCloudキーチェーンやGoogleパスワードマネージャーで端末間に同期されます。機種変更しても使える便利さの代わりに、同期先のApple AccountやGoogleアカウントが、すべてのパスキーの元締めになります。ここを乗っ取られたり、復旧の手続きを悪用されたりすると、証券口座のパスキーまで相手の手に渡りかねません。
さらに強くするなら:物理キーの使い方は3つ
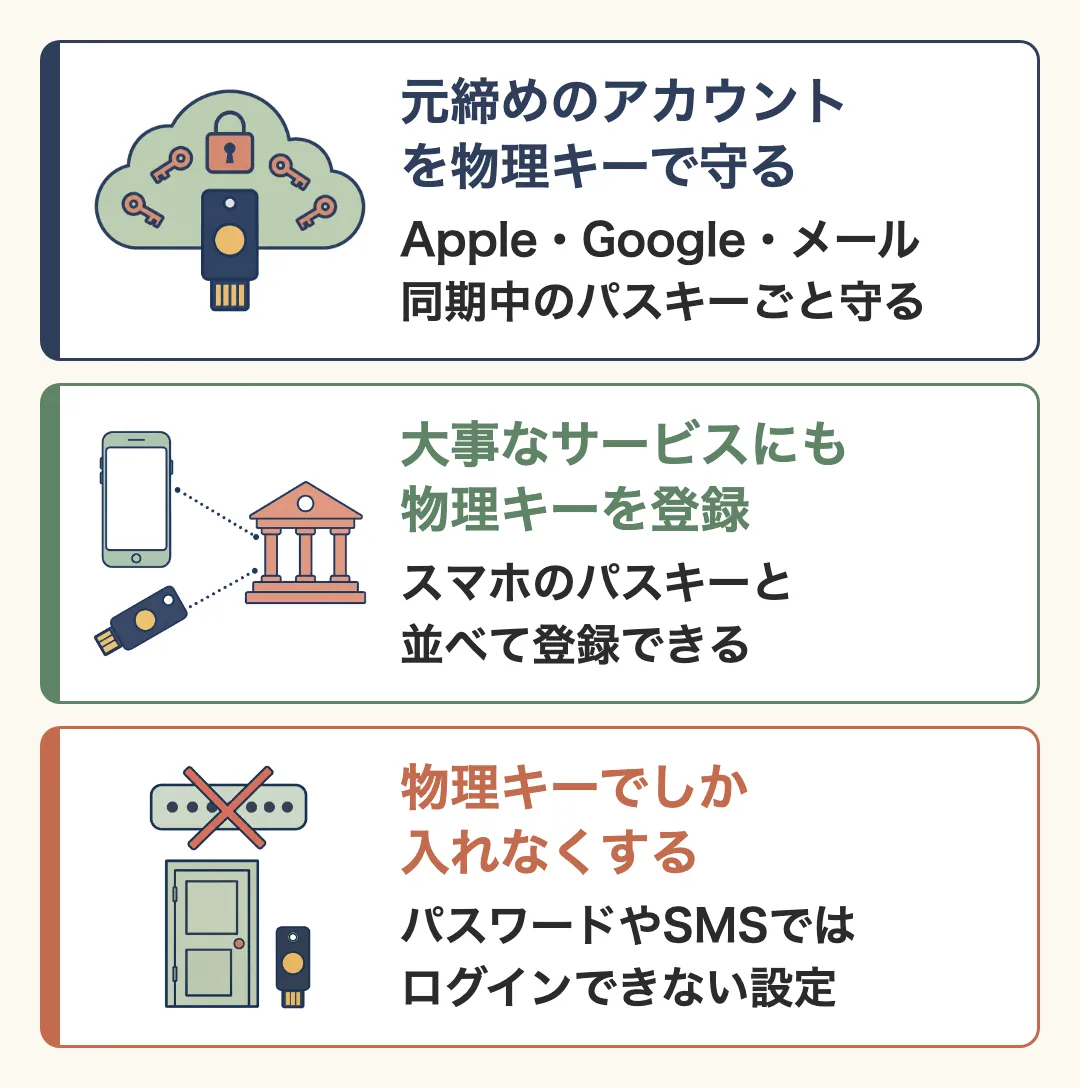
物理キーを登録できるかはサービスによって違うので、証券口座やネット銀行などで使いたい場合は各社の案内を確かめてください。物理キーでしか入れなくする設定には、Googleの「高度な保護機能プログラム」などがあります。
YubiKeyに作ったパスキーは、キーの中から外に出ず、どこにも同期されません。元締めになるアカウントを物理キーで固めると、守りの土台が強くなります。物理キーで守るとよいのは次のアカウントです。
- Apple Account(iCloudキーチェーンの元)
- Googleアカウント・Gmail(Googleパスワードマネージャーの元)
- Microsoftアカウント・Outlook
- パスワード管理アプリ(1Password・Bitwardenなど)
- パスワードの再設定メールが届くメールアドレス
- 会社の管理者アカウント(Google Workspace・Microsoft 365・AWS・GitHub、ドメインやDNSの管理画面など)
YubiKeyはなぜ信用できるのか
YubiKeyは、スウェーデンのYubico(ユビコ)が作るセキュリティキーです。信用できる理由は、仕組みと実績の両方にあります。
- 鍵がキーの外に出ない: ログインに使う秘密鍵はキーの中で作られ、パソコンやクラウドに取り出せません。パソコンがウイルスに感染しても、鍵だけ盗んでコピーすることはできません。
- 触らないと動かない: ログインのたびにキーの金色の部分に指で触れる必要があります。遠隔操作だけでは使えず、パスキーとして使うときはPINも求められます。
- ファームウェアを書き換えられない: キーの中のプログラム(ファームウェア)は、工場で書き込んだ後に変更できません。外から改ざんされない代わりに、不具合が見つかっても手元のキーは直せません。
- 自社の管理下で製造: Yubicoは、製品の製造と書き込みをスウェーデンと米国で行っています。
- Googleの実績: Googleは2017年に社員のログインを物理キーに切り替え、2018年に約8.5万人の社員でフィッシングによる乗っ取りは確認されていないと説明しました。
書き換えられない設計の裏返しとして、2024年9月には、ファームウェア5.7より前のキーで、キーを盗んだうえで専用の測定装置を使うと鍵を取り出せる弱点が公表されました(Yubicoの告知)。今販売されているキーは5.7以降で対象外です。2026年7月には5.8が出て、パスキーの使い勝手(PIN入力の回数を減らす機能など)が改善されています。古い在庫を避けたい場合は、商品ページや出品者の説明でファームウェアのバージョンを確かめてください。
数人の会社で入れた例:ドックの差し口は延長ケーブルで手元に
運営者の会社では、YubiKey 5C NFC(ファームウェア5.8)を入れました。USB-Cの差し口がない機器を使う人は、USB-Aの5 NFCにしています。スマホでは、どちらもNFCでかざして使えます。
入れてみて困ったのは、ノートパソコンをドックにつないで使っていると、キーを挿す差し口が手元にないことでした。ログインのたびにキーに触れるので、差し口が机の奥にあると使いにくくなります。そこで、0.5mの延長ケーブルを買い、差し口を手元まで引き出しました。
| キーの差し口 | 買った延長ケーブル(0.5m) |
|---|---|
| USB-A(5 NFC) | UGREEN USB3.0 延長ケーブル(Aオス-Aメス) |
| USB-C(5C NFC) | UGREEN USB Type C 延長ケーブル(PD100W・10Gbps) |
| USB-C(5C NFC) | CIO シリコンケーブル Type-C 延長ケーブル(240W・10Gbps) |
どれを買う? 5C NFC・5 NFC・Security Key C NFC
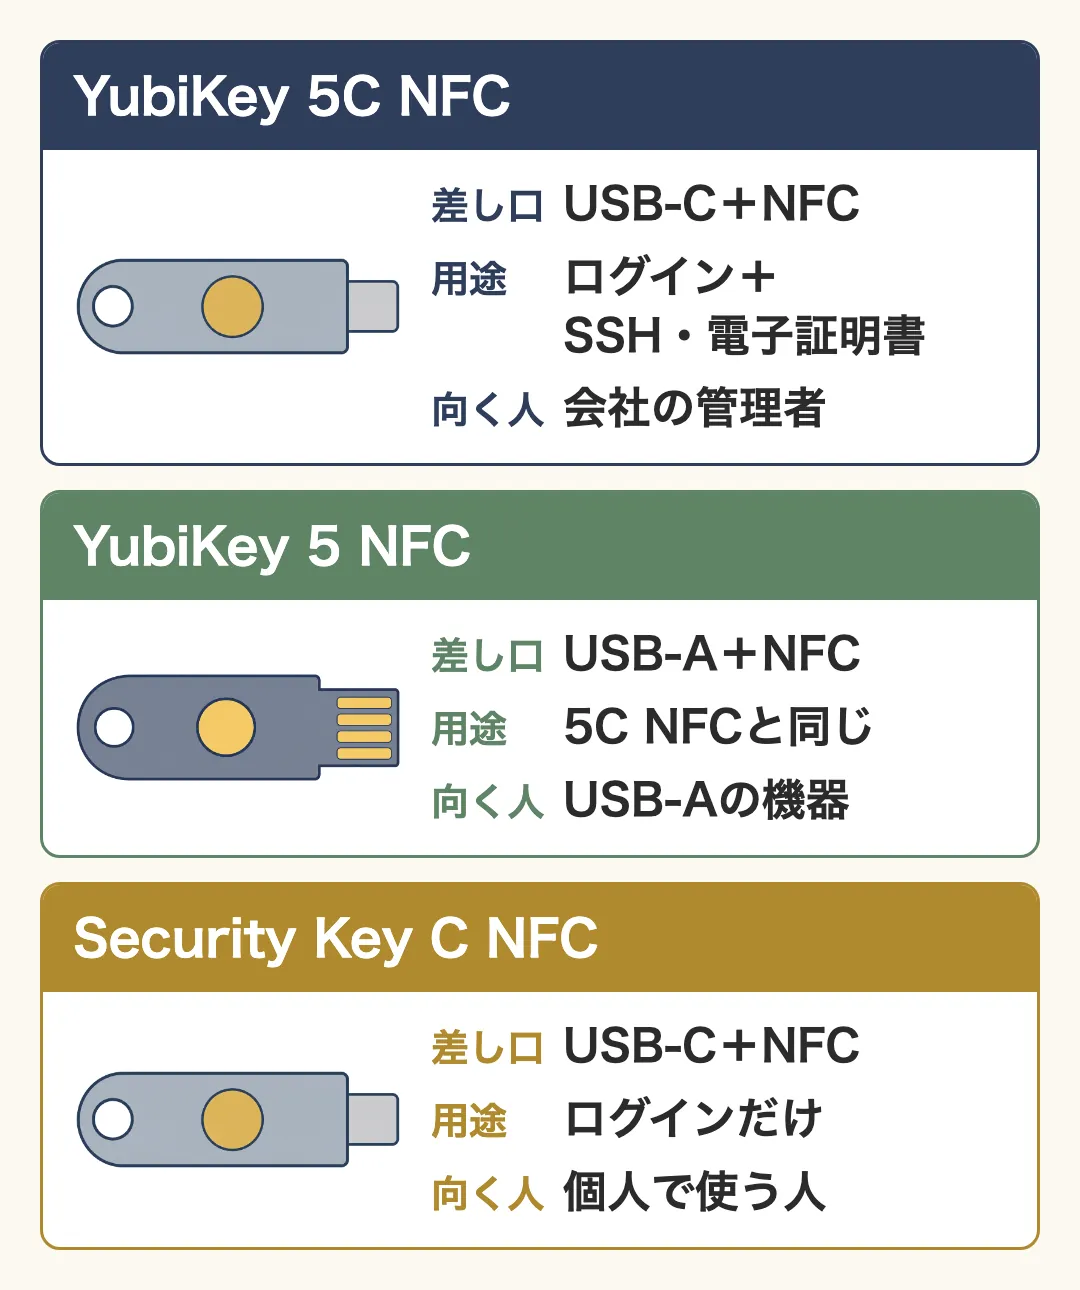
個人でApple・Google・メールを守るだけなら、機能をFIDOに絞ったSecurity Keyシリーズで足り、YubiKey 5シリーズより安く買えます。会社でサーバーへのSSHや電子署名にも使う可能性があるなら、YubiKey 5シリーズにしておくと後から買い直さずに済みます。どれもファームウェア5.7以降なら、パスキーを1本に100件まで保存できます。
YubiKey 5C NFCの仕様
メーカー公式の商品ページ・取扱説明書による
YubiKey 5 NFCの仕様
メーカー公式の商品ページ・取扱説明書による
Security Key C NFCの仕様
メーカー公式の商品ページ・取扱説明書による
登録するときの注意
- 2本登録する: 1本は持ち歩き、もう1本は自宅など別の場所に保管します。Apple Accountは2本以上ないと設定できず、最大6本まで登録できます。
- Apple Accountは端末のOSを確かめる: サインインしているすべての端末が、iOS 16.3・macOS Ventura 13.2以降である必要があります。更新できない古い端末ではサインインできなくなります。
- PINを設定する: パスキーとして使うときにキーのPINを求められます。
- Googleは古い登録に注意: 2023年5月より前に登録したセキュリティキーは、パスキーとして使うには一度削除して登録し直す必要がある場合があります。
- 復旧の手段も見直す: キーを登録しても、パスワードの再設定がSMSや弱いメールだけで通ると、そこが抜け道になります。予備のキーと、アカウントの復旧用コードを用意しておきます。
よくある質問
パスキーがあれば、物理キーは要らない?
偽サイトへの強さは、スマホのパスキーも物理キーも同じです。違いは、鍵が端末やクラウドに同期されるかどうかです。同期先のApple・Googleのアカウントを物理キーで守る、スマホを家族と共有している、スマホを1台しか持っていないといった場合は、物理キーを足すと守りが厚くなります。
証券口座にYubiKeyは使える?
会社によります。登録できる場合は、スマホのパスキーと並べて登録しておくと、スマホをなくしたときにも入れます。登録できない場合は、各社の案内どおりにパスキーを設定し、Apple・Googleなどの元締めのアカウントを物理キーで守ります。
キーをなくしたら?
予備のキーでログインし、なくしたキーを各サービスの登録から外します。キーを拾った人がいても、パスキーとして使うにはPINが必要です。
iPhoneやAndroidでも使える?
NFC付きのモデルなら、スマホの背面にかざして使えます。USB-CのiPhoneやAndroidなら、5C NFCを差し込んでも使えます。
1本で何個のサービスに使える?
パスワードの後に使う2段階認証としてなら、登録できるサービスの数に上限はありません。パスワードなしでログインするパスキーとしてキーの中に保存できるのは、ファームウェア5.7以降で100件までです。